Expertos en ciberseguridad

Ciberseguridad para la industria que mueve América Latina.

Consultora peruana especializada en seguridad de la información, ciberseguridad y capacitación, con experiencia en siete países de la región.

Experiencia comprobada en

  • Banca
  • Minería
  • Retail
  • Manufactura
  • Energía
  • Gobierno
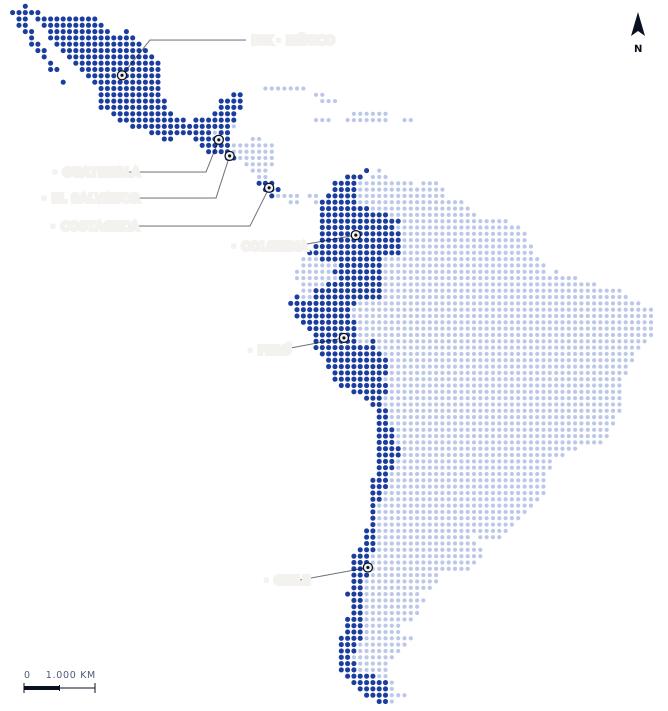
Mapa de América Latina con los países donde Security Wise tiene experiencia en consultoría: México, Guatemala, El Salvador, Costa Rica, Colombia, Perú y Chile.
México · Guatemala · El Salvador · Costa Rica · Colombia · Perú · Chile

Nuestro enfoque

Cada vector de ataque tiene una respuesta.

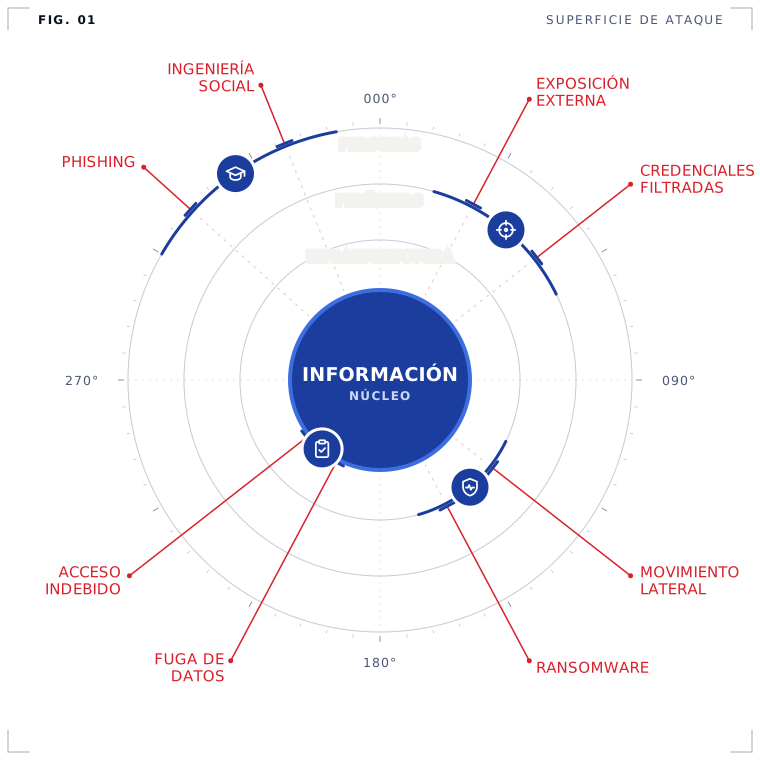
Mapeamos su superficie de ataque y asignamos cada capa a una de nuestras cuatro torres: personas, perímetro, infraestructura e información.

  • Vector de ataque
  • Intercepción
  • Torres de Security Wise
Diagrama de la superficie de ataque: cada torre de Security Wise intercepta los vectores de ataque de su capa.
Personas: Formación (T4) · Perímetro: Ofensiva (T3) · Infraestructura: Defensa (T1) · Información: Gobernanza (T2)

Plataforma · SecWise Vulnerability Manager

Primero, lo que de verdad importa.

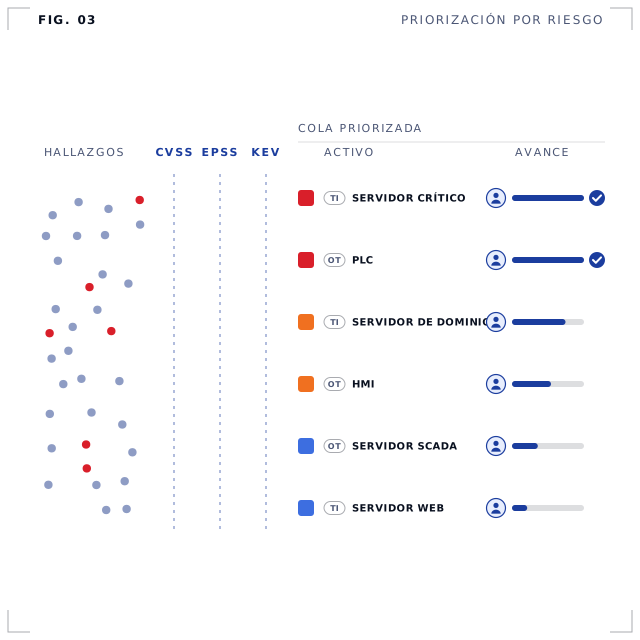
Prioriza sus vulnerabilidades por riesgo real, asigna cada una a un responsable con un plazo y le muestra el avance hasta el cierre.

  • Filtro de riesgo: CVSS · EPSS · KEV
  • Hallazgo con riesgo real
  • Activo de TI o de OT
  • Vulnerabilidad cerrada
Muchos hallazgos pasan por tres filtros de riesgo (CVSS, EPSS y KEV); solo los que importan llegan a una cola priorizada, cada uno con su activo de TI u OT (servidor crítico, servidor de dominio, PLC, HMI…), un responsable y su avance hasta el cierre.
Hallazgos → filtros CVSS · EPSS · KEV → cola priorizada por activo de TI y OT, con responsable y avance

Ethical phishing

¿Sus colaboradores morderían el anzuelo?

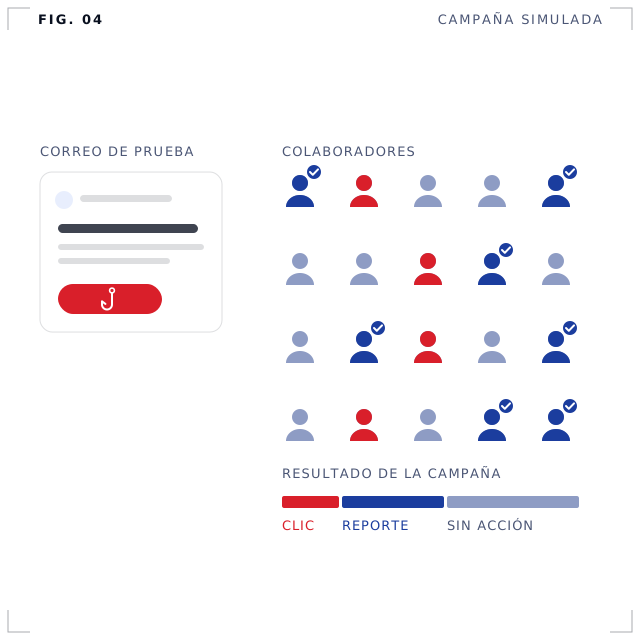
Simulamos campañas de phishing realistas con Phish-Wise, nuestra plataforma, y medimos quién hace clic y quién lo reporta, sin afectar la operación.

  • Hizo clic
  • Lo reportó
  • Sin acción
Un correo de prueba llega a veinte colaboradores: algunos hacen clic en el enlace, otros lo reportan y el resto no hace nada.
Correo de prueba → veinte colaboradores: clic · reporte · sin acción

Diagnóstico y auditoría (GAP)

Sepa cuánto le falta para cumplir.

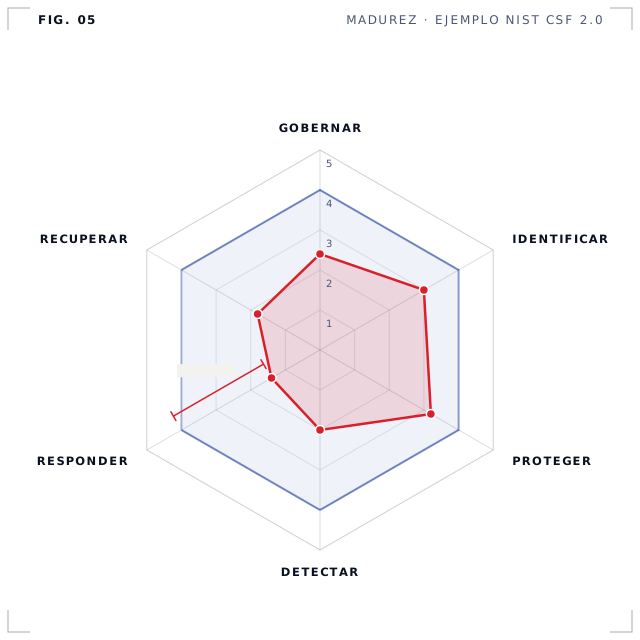
Evaluamos su organización control por control frente a ISO 27001, NIST CSF, la Res. SBS 504 u otra norma, y le entregamos un plan priorizado para cerrar las brechas.

  • Estado actual
  • Objetivo
  • Brecha
Ejemplo de diagnóstico con las seis funciones del NIST CSF 2.0: la madurez actual frente al objetivo, con la mayor brecha en Responder.
Ejemplo NIST CSF 2.0: madurez actual frente al objetivo · la mayor brecha, en Responder

Seguridad ofensiva · Pentesting

Lo que un atacante haría, antes de que lo haga.

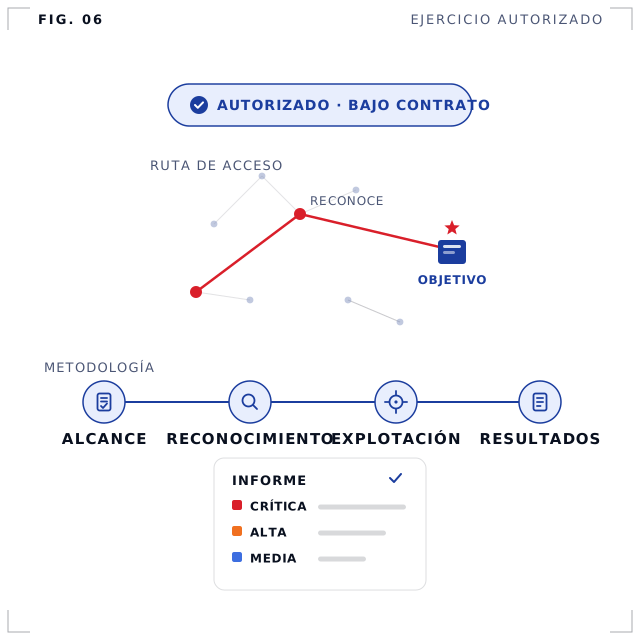
Realizamos pruebas de intrusión bajo contrato y con su autorización: acordamos el alcance y las reglas, trazamos la ruta hasta sus activos críticos y le entregamos un informe con evidencia y recomendaciones.

  • Autorizado y bajo contrato
  • Ruta hasta el objetivo
  • Informe por severidad
Prueba de intrusión autorizada y bajo contrato: metodología de alcance, reconocimiento, explotación controlada y resultados, y la ruta que un atacante seguiría hasta el activo objetivo, con un informe de hallazgos por severidad.
Autorizado y bajo contrato → alcance · reconocimiento · explotación controlada · resultados → informe

Seguridad ofensiva · Análisis de vulnerabilidades

Una visión clara de toda su superficie.

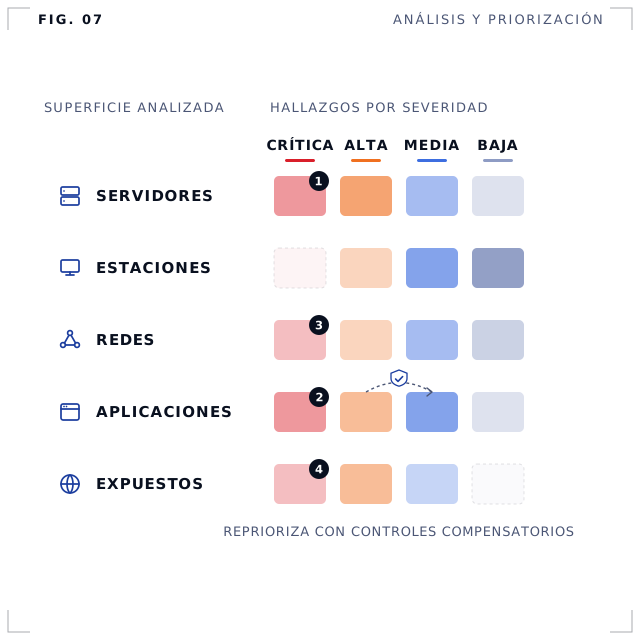
Analizamos servidores, estaciones, redes, aplicaciones y servicios expuestos, clasificamos cada hallazgo por severidad y lo repriorizamos según los controles compensatorios que ya tiene, para entregarle un plan de acción priorizado.

  • Crítica · Alta · Media · Baja
  • Orden del plan de acción
  • Control compensatorio
Análisis de toda la superficie —servidores, estaciones, redes, aplicaciones y servicios expuestos— con los hallazgos clasificados por severidad en un mapa de calor, repriorizados según los controles compensatorios, y numerados para el plan de acción.
Superficie analizada → hallazgos por severidad → repriorización por controles → plan de acción

Servicios · Leyenda

Cuatro torres de servicio, un mismo estándar.

Cada torre reúne a especialistas de una disciplina y los servicios que la componen.

Descargar el catálogo (PDF)

Equipo extendido: especialistas de Security Wise que se integran a su equipo, sin sumar planilla, con un líder técnico a cargo. Incluye el CISO virtual.

Nosotros

Una consultora especializada en seguridad de la información, ciberseguridad y capacitación.

Acompañamos a nuestros clientes con profesionales especializados, herramientas líderes del mercado y estándares internacionales, y potenciamos a sus equipos con formación práctica.

Conozca más sobre nosotros

Implementación experta en

  • Fortinet
  • Palo Alto Networks
  • Check Point
  • CrowdStrike
  • Tenable
  • Qualys
  • Rapid7
  • Imperva
  • F5
  • Cloudflare
  • Sophos
  • Trend Micro
  • Kaspersky
  • Stellar Cyber
  • Huawei
  • AWS
  • Microsoft Azure
  • Google Cloud

Contacto

Un solo canal para toda la región.

Escríbanos por WhatsApp desde cualquier país. Le comunicamos con el especialista indicado.

Escribir por WhatsApp (se abre en una pestaña nueva)

Usamos sus datos solo para responder su consulta. Política de privacidad