T3 · Ofensiva
Pentesting.
Pruebas de penetración exhaustivas que simulan distintas técnicas de ataque para encontrar las vulnerabilidades explotables antes que un atacante real.
Qué hacemos
Lo que un atacante haría, antes de que lo haga.
Simulamos distintas técnicas de ataque sobre el alcance que usted defina y explotamos las vulnerabilidades de forma controlada, para confirmar el riesgo real y no solo su existencia.
Es ideal antes de lanzar una aplicación, después de un cambio importante o cuando una auditoría lo exige.
Modalidades
Cuatro puntos de partida para el ataque.
-
Externo
Desde internet
Como lo intentaría un atacante desde fuera de su red.
-
Interno
Desde su red
Como alguien que ya logró entrar.
-
Web
Aplicaciones web
Sus aplicaciones y servicios web.
-
Móvil
Aplicaciones móviles
Sus aplicaciones para teléfonos y tabletas.
Cómo lo hacemos
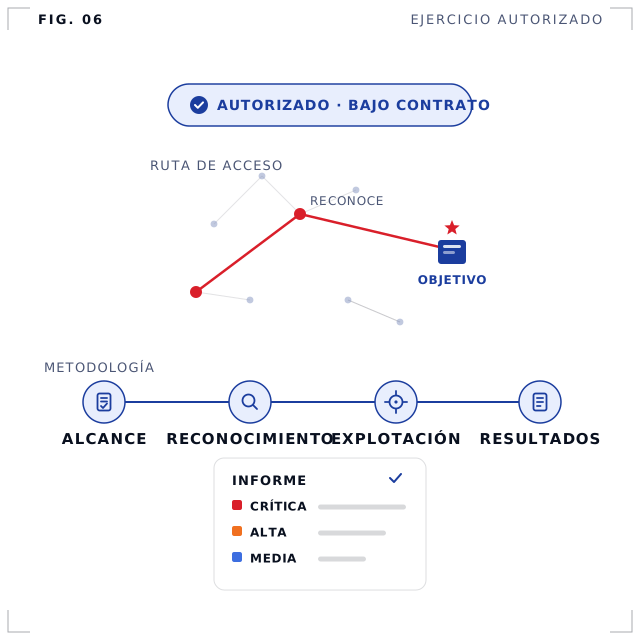
Explotación controlada, con reglas claras.
-
Alcance
Acordamos el alcance, las reglas y las ventanas de ejecución.
-
Reconocimiento
Reconocemos el objetivo e identificamos las vulnerabilidades.
-
Explotación
Las explotamos de forma controlada para confirmar el riesgo real.
-
Resultados
Presentamos los resultados y las recomendaciones.
Qué recibe
Un informe con los hallazgos priorizados por riesgo, la evidencia técnica y las recomendaciones de remediación.
Conversemos
¿Conversamos sobre su pentesting?
Escríbanos por WhatsApp. Le comunicamos con un especialista en seguridad ofensiva.
Siga explorando