T2 · Gobernanza
Diagnóstico y auditoría (GAP).
Una visión 360° del estado real de su seguridad y su cumplimiento, con las brechas identificadas frente al estándar o la regulación que usted necesita, y un plan para cerrarlas.
Qué hacemos
Sepa dónde está, antes de que lo evalúe un auditor.
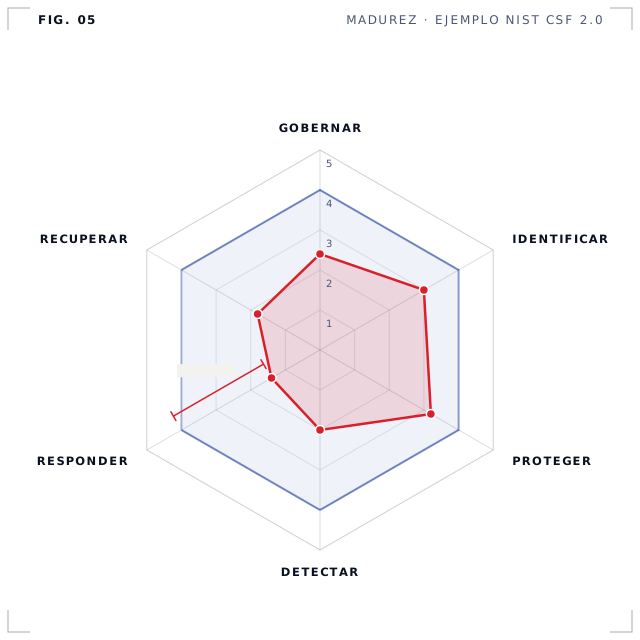
Evaluamos su organización control por control frente al estándar o la regulación que elija, y le mostramos con claridad qué cumple, qué no y qué riesgo implica cada brecha.
Es ideal para organizaciones que preparan una auditoría, una certificación o una revisión del regulador, y necesitan saber por dónde empezar.
Cómo lo hacemos
Del alcance al plan de remediación.
-
Alcance
Definimos el alcance y el estándar objetivo: procesos, sedes, activos y terceros.
-
Levantamiento
Entrevistas, revisión documental, muestreo de evidencias y validación técnica.
-
Evaluación
Revisamos control por control su madurez y efectividad, y clasificamos los hallazgos por criticidad e impacto.
-
Resultados
Le presentamos un informe ejecutivo y un plan de remediación priorizado.
El servicio
Qué incluye y qué recibe.
Qué incluye
- Un consultor especialista en los principales estándares de seguridad.
- La evaluación frente al estándar o la regulación que usted elija.
Qué recibe
- Informe con hallazgos, causas raíz, riesgos y mejoras rápidas.
- Plan de remediación priorizado.
- Presentación de resultados.
Conversemos
¿Conversamos sobre su diagnóstico?
Escríbanos por WhatsApp. Le comunicamos con un especialista en gobierno, riesgo y cumplimiento.
Siga explorando