T2 · Gobernanza
Implementación de ISO 27001 e ISO 22301.
Le acompañamos a cerrar las brechas hasta dejar su organización alineada con ISO/IEC 27001 o ISO 22301, con evidencia y gobierno, y preparada para la auditoría de certificación.
Qué hacemos
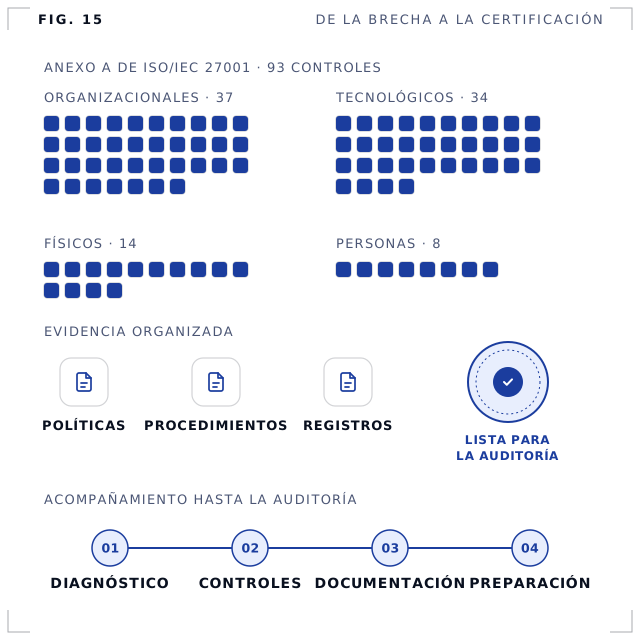
De la brecha a la certificación.
Partimos de un diagnóstico de brechas y le acompañamos en cada paso: diseñamos o ajustamos los controles, preparamos la documentación y las evidencias, y capacitamos a su equipo.
Es ideal para organizaciones que buscan certificarse o alinearse con un estándar ISO de seguridad de la información (ISO/IEC 27001) o de continuidad del negocio (ISO 22301).
Cómo lo hacemos
Cuatro pasos hasta la auditoría.
-
Diagnóstico
Partimos del diagnóstico de brechas frente al estándar.
-
Controles
Diseñamos o ajustamos los controles que faltan.
-
Documentación
Preparamos las políticas, los procedimientos y las evidencias.
-
Preparación
Capacitamos a su equipo y le preparamos para la auditoría de certificación.
El servicio
Qué incluye y qué recibe.
Qué incluye
- Un consultor con experiencia en la implementación de ISO 27001 e ISO 22301.
- Acompañamiento hasta la auditoría de certificación.
Qué recibe
- Controles, políticas y procedimientos documentados.
- Evidencias organizadas para la auditoría.
Conversemos
¿Conversamos sobre su certificación ISO?
Escríbanos por WhatsApp. Le comunicamos con un especialista en gobierno, riesgo y cumplimiento.
Siga explorando