T1 · Defensa
Monitoreo de seguridad 24x7 (SOC).
Vigilamos sus activos tecnológicos las 24 horas, todos los días, para identificar y correlacionar amenazas en tiempo real y actuar a tiempo.
Qué hacemos
Un centro de operaciones de seguridad, sin construir uno.
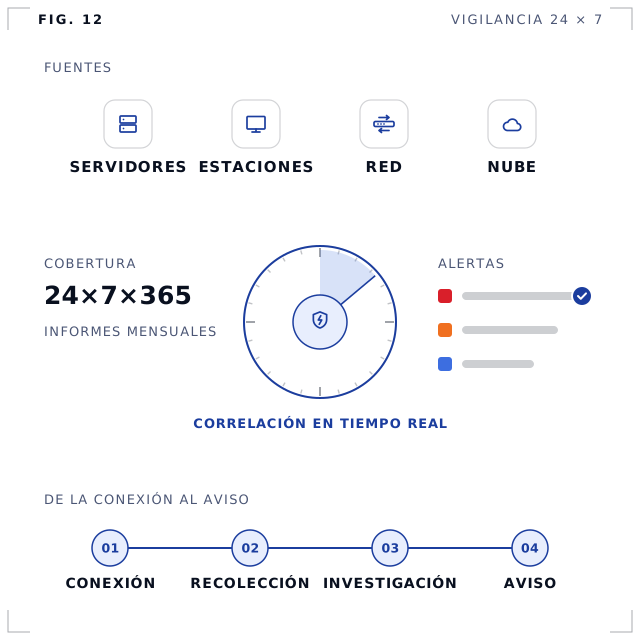
Nuestro SOC vigila su infraestructura de forma continua: recopilamos los eventos de sus firewalls, endpoints, servidores, correo, directorio activo y nube, y los correlacionamos para identificar amenazas en tiempo real.
Es ideal para organizaciones que necesitan vigilancia continua y no tienen un centro de operaciones de seguridad propio. Nuestro equipo investiga las alertas críticas y le notifica con recomendaciones claras.
Cómo lo hacemos
De la señal a la acción, las 24 horas.
-
Conexión segura
Nos conectamos de forma remota y segura, por VPN, a sus equipos.
-
Recolección
Recopilamos eventos de firewalls, endpoints, servidores, correo, directorio activo y nube.
-
Investigación
Nuestro equipo investiga las alertas críticas y le notifica con recomendaciones claras.
-
Aviso
Le avisamos por correo, teléfono y tickets ante cualquier evento relevante.
El servicio
Qué incluye y qué recibe.
Qué incluye
- Monitoreo 24x7x365.
- Dashboards personalizados por tipo de equipo.
- Alertas con contexto y acciones de contención sugeridas o ejecutadas según el protocolo acordado.
- SLA claros.
Qué recibe
- Informe mensual de monitoreo.
- Informe mensual de los incidentes detectados.
Conversemos
¿Conversamos sobre el monitoreo de su seguridad?
Escríbanos por WhatsApp. Le comunicamos con un especialista en operaciones de seguridad.
Siga explorando