T2 · Gobernanza
Equipo extendido de SI.
Un equipo remoto, con liderazgo y especialistas, que opera, mejora y sostiene la seguridad de la información (SI) de su organización, sin sumar planilla.
Qué hacemos
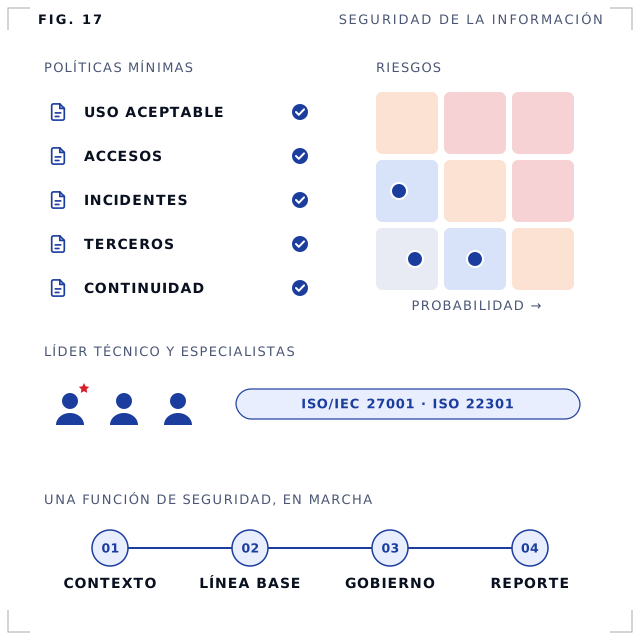
Una función de seguridad de la información, en marcha.
Ponemos en marcha y sostenemos la función de seguridad de la información de su organización: entendemos su contexto, fijamos una línea base, instalamos el gobierno y reportamos los avances.
Es ideal para organizaciones que necesitan una función de seguridad de la información funcionando, sin armar un equipo interno desde cero.
Cómo lo hacemos
Del contexto al gobierno de la seguridad.
-
Contexto
Entendemos sus activos críticos, procesos, riesgos y terceros.
-
Línea base
Fijamos una línea base y un plan priorizado por criticidad, exposición e impacto.
-
Gobierno
Instalamos comités periódicos y trazabilidad de las decisiones.
-
Reporte
Reportamos KPI, KRI, avances y decisiones pendientes.
El servicio
Qué incluye y qué recibe.
Qué incluye
- Especialistas en ISO/IEC 27001 e ISO 22301.
- Evaluación inicial de riesgos y madurez.
- Políticas mínimas: uso aceptable, accesos, incidentes, terceros y continuidad.
- Apoyo en auditorías internas y externas.
Qué recibe
- Un líder técnico asignado.
- Informe mensual del servicio.
Conversemos
¿Conversamos sobre su equipo de seguridad de la información?
Escríbanos por WhatsApp. Le comunicamos con un especialista en gobierno, riesgo y cumplimiento.
Siga explorando